

אתם יכולים לאפשר למשתמשים לבצע אימות ב-Firebase באמצעות ספקי OAuth כמו GitHub, על ידי שילוב של התחברות OAuth גנרית באפליקציה באמצעות Firebase SDK כדי לבצע את תהליך הכניסה מקצה לקצה.
לפני שמתחילים
כדי לאפשר למשתמשים להיכנס באמצעות חשבונות GitHub, קודם צריך להפעיל את GitHub כספק כניסה לפרויקט ב-Firebase:
משתמשים ב-Swift Package Manager כדי להתקין ולנהל את יחסי התלות של Firebase.
- ב-Xcode, כשהפרויקט של האפליקציה פתוח, עוברים אל File > Add Packages (קובץ > הוספת חבילות).
- כשמוצגת בקשה, מוסיפים את מאגר ה-SDK של Firebase לפלטפורמות של אפל:
- בוחרים בספרייה Firebase Authentication.
- מוסיפים את הדגל
-ObjCלקטע Other Linker Flags (דגלים אחרים של מקשרים) בהגדרות ה-build של היעד. - אחרי שתסיימו, פלטפורמת Xcode תתחיל לטפל ביחסי התלות ולהוריד אותם באופן אוטומטי ברקע.
https://github.com/firebase/firebase-ios-sdk.git
עכשיו מבצעים כמה שלבי הגדרה:
- במסוף Firebase, נכנסים אל אבטחה > אימות.
- בכרטיסייה שיטת כניסה לחשבון, מפעילים את ספק הכניסה GitHub.
-
מוסיפים את מזהה הלקוח ואת סוד הלקוח ממסוף המפתחים של הספק להגדרות הספק:
- רושמים את האפליקציה כאפליקציית מפתח ב-GitHub ומקבלים את מזהה הלקוח וסוד הלקוח של האפליקציה ב-OAuth 2.0.
-
מוודאים שכתובת ה-URI להפניה אוטומטית של Firebase OAuth (לדוגמה,
my-app-12345.firebaseapp.com/__/auth/handler) מוגדרת ככתובת ה-URL להחזרה (callback) של ההרשאה בדף ההגדרות של האפליקציה בהגדרות של אפליקציית GitHub.
- לוחצים על שמירה.
טיפול בתהליך הכניסה באמצעות Firebase SDK
כדי לטפל בתהליך הכניסה באמצעות Firebase Apple platforms SDK, צריך לבצע את השלבים הבאים:
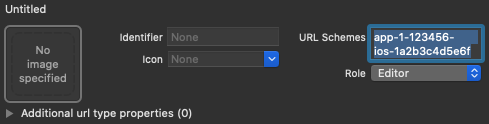
מוסיפים סכימות של כתובות URL בהתאמה אישית לפרויקט Xcode:
- פותחים את הגדרות הפרויקט: לוחצים לחיצה כפולה על שם הפרויקט בתצוגת העץ שמימין. בוחרים את האפליקציה בקטע TARGETS, לוחצים על הכרטיסייה Info ומרחיבים את הקטע URL Types.
-
לוחצים על הלחצן + ומוסיפים את מזהה האפליקציה המקודד כסכמת URL.
משאירים את שאר השדות ריקים.
אפשר למצוא את מזהה האפליקציה המקודד במסוף Firebase: עוברים אל
הגדרות > הכרטיסייה כללי, ואז גוללים למטה לקטע האפליקציות שלך כדי לראות פרטים על האפליקציה ל-iOS.בסיום, קובץ התצורה אמור להיראות בערך כך (אבל עם הערכים הספציפיים לאפליקציה שלכם):
יוצרים מופע של OAuthProvider באמצעות מזהה הספק github.com.
Swift
var provider = OAuthProvider(providerID: "github.com")
Objective-C
FIROAuthProvider *provider = [FIROAuthProvider providerWithProviderID:@"github.com"];
אופציונלי: מציינים פרמטרים נוספים בהתאמה אישית של OAuth שרוצים לשלוח עם בקשת ה-OAuth.
Swift
    provider.customParameters = [
      "allow_signup": "false"
    ]
Objective-C
[provider setCustomParameters:@{@"allow_signup": @"false"}];
במאמרי העזרה של GitHub OAuth מפורטים הפרמטרים שנתמכים ב-GitHub. שימו לב שאי אפשר להעביר פרמטרים שנדרשים על ידי Firebase באמצעות
setCustomParameters. הפרמטרים האלה הם client_id, redirect_uri, response_type, scope ו-state.אופציונלי: מציינים היקפי הרשאות נוספים של OAuth 2.0 מעבר לפרופיל הבסיסי שרוצים לבקש מספק האימות. אם האפליקציה שלכם דורשת גישה לנתוני משתמשים פרטיים מממשקי API של GitHub, תצטרכו לבקש הרשאות גישה לממשקי API של GitHub בקטע API Permissions במסוף המפתחים של GitHub. היקפי ההרשאות המבוקשים ב-OAuth חייבים להיות זהים לאלה שהוגדרו מראש בהרשאות ה-API של האפליקציה.
Swift
    // Request read access to a user's email addresses.
    // This must be preconfigured in the app's API permissions.
    provider.scopes = ["user:email"]
Objective-C
    // Request read access to a user's email addresses.
    // This must be preconfigured in the app's API permissions.
    [provider setScopes:@[@"user:email"]];
מידע נוסף זמין במאמרי העזרה בנושא היקפי הרשאות ב-GitHub.
אופציונלי: אם רוצים להתאים אישית את האופן שבו האפליקציה מציגה את
SFSafariViewControllerאו אתUIWebViewכשמציגים את reCAPTCHA למשתמש, יוצרים מחלקה מותאמת אישית שתואמת לפרוטוקולAuthUIDelegateומעבירים אותה אלcredentialWithUIDelegate.מאמתים ב-Firebase באמצעות אובייקט ספק ה-OAuth.
Swift
    provider.getCredentialWith(nil) { credential, error in
      if error != nil {
        // Handle error.
      }
      if credential != nil {
        Auth().signIn(with: credential) { authResult, error in
          if error != nil {
            // Handle error.
          }
          // User is signed in.
          // IdP data available in authResult.additionalUserInfo.profile.

          guard let oauthCredential = authResult.credential as? OAuthCredential else { return }
          // GitHub OAuth access token can also be retrieved by:
          // oauthCredential.accessToken
          // GitHub OAuth ID token can be retrieved by calling:
          // oauthCredential.idToken
        }
      }
    }
Objective-C
    [provider getCredentialWithUIDelegate:nil
                               completion:^(FIRAuthCredential *_Nullable credential,
                                            NSError *_Nullable error) {
      if (error) {
       // Handle error.
      }
      if (credential) {
        [[FIRAuth auth] signInWithCredential:credential
                                  completion:^(FIRAuthDataResult *_Nullable authResult,
                                            NSError *_Nullable error) {
          if (error) {
            // Handle error.
          }
          // User is signed in.
          // IdP data available in authResult.additionalUserInfo.profile.

          FIROAuthCredential *oauthCredential = (FIROAuthCredential *)authResult.credential;
          // GitHub OAuth access token can also be retrieved by:
          // oauthCredential.accessToken
          // GitHub OAuth ID token can be retrieved by calling:
          // oauthCredential.idToken
        }];
      }
    }];
באמצעות טוקן הגישה של OAuth, אתם יכולים לשלוח קריאה ל-GitHub API.
לדוגמה, כדי לקבל מידע בסיסי על הפרופיל, אפשר לשלוח קריאה ל-API בארכיטקטורת REST ולהעביר את טוקן הגישה בכותרת
Authorization:https://api.github.com/user
הדוגמאות שלמעלה מתמקדות בתהליכי כניסה, אבל אתם יכולים גם לקשר ספק של GitHub למשתמש קיים. לדוגמה, אפשר לקשר כמה ספקים לאותו משתמש כדי לאפשר לו להיכנס באמצעות כל אחד מהם.
Swift
    Auth().currentUser.link(withCredential: credential) { authResult, error in
      if error != nil {
        // Handle error.
      }
      // GitHub credential is linked to the current user.
      // IdP data available in authResult.additionalUserInfo.profile.
      // GitHub OAuth access token can also be retrieved by:
      // (authResult.credential as? OAuthCredential)?.accessToken
      // GitHub OAuth ID token can be retrieved by calling:
      // (authResult.credential as? OAuthCredential)?.idToken
    }
Objective-C
    [[FIRAuth auth].currentUser
        linkWithCredential:credential
                completion:^(FIRAuthDataResult * _Nullable authResult, NSError * _Nullable error) {
      if (error) {
        // Handle error.
      }
      // GitHub credential is linked to the current user.
      // IdP data available in authResult.additionalUserInfo.profile.
      // GitHub OAuth access token is can also be retrieved by:
      // ((FIROAuthCredential *)authResult.credential).accessToken
      // GitHub OAuth ID token can be retrieved by calling:
      // ((FIROAuthCredential *)authResult.credential).idToken
    }];
אפשר להשתמש באותה התבנית עם
reauthenticateWithCredentialכדי לאחזר פרטי כניסה חדשים לפעולות רגישות שדורשות התחברות מהזמן האחרון.Swift
    Auth().currentUser.reauthenticateWithCredential(withCredential: credential) { authResult, error in
      if error != nil {
        // Handle error.
      }
      // User is re-authenticated with fresh tokens minted and
      // should be able to perform sensitive operations like account
      // deletion and email or password update.
      // IdP data available in result.additionalUserInfo.profile.
      // Additional OAuth access token is can also be retrieved by:
      // (authResult.credential as? OAuthCredential)?.accessToken
      // GitHub OAuth ID token can be retrieved by calling:
      // (authResult.credential as? OAuthCredential)?.idToken
    }
Objective-C
    [[FIRAuth auth].currentUser
        reauthenticateWithCredential:credential
                          completion:^(FIRAuthDataResult * _Nullable authResult, NSError * _Nullable error) {
      if (error) {
        // Handle error.
      }
      // User is re-authenticated with fresh tokens minted and
      // should be able to perform sensitive operations like account
      // deletion and email or password update.
      // IdP data available in result.additionalUserInfo.profile.
      // Additional OAuth access token is can also be retrieved by:
      // ((FIROAuthCredential *)authResult.credential).accessToken
      // GitHub OAuth ID token can be retrieved by calling:
      // ((FIROAuthCredential *)authResult.credential).idToken
    }];
השלבים הבאים
אחרי שמשתמש נכנס לחשבון בפעם הראשונה, נוצר חשבון משתמש חדש שמקושר לפרטי הכניסה – כלומר, שם המשתמש והסיסמה, מספר הטלפון או פרטי ספק האימות – שאיתם המשתמש נכנס לחשבון. החשבון החדש הזה נשמר כחלק מהפרויקט ב-Firebase, ואפשר להשתמש בו כדי לזהות משתמש בכל אפליקציה בפרויקט, בלי קשר לאופן שבו המשתמש נכנס לחשבון.
-
באפליקציות, אתם יכולים לקבל את פרטי הפרופיל הבסיסיים של המשתמש מהאובייקט
User. ניהול משתמשים בכללי האבטחה של Firebase Realtime Database ו-Cloud Storage, אפשר לקבל את מזהה המשתמש הייחודי של המשתמש המחובר מהמשתנה
auth, ולהשתמש בו כדי לקבוע לאילו נתונים המשתמש יכול לגשת.
אתם יכולים לאפשר למשתמשים להיכנס לאפליקציה באמצעות כמה ספקי אימות, על ידי קישור פרטי הכניסה של ספק האימות לחשבון משתמש קיים.
כדי להוציא משתמש מהחשבון, מפעילים את
signOut:.
Swift
let firebaseAuth = Auth.auth()
do {
  try firebaseAuth.signOut()
} catch let signOutError as NSError {
  print("Error signing out: %@", signOutError)
}
Objective-C
NSError *signOutError;
BOOL status = [[FIRAuth auth] signOut:&signOutError];
if (!status) {
  NSLog(@"Error signing out: %@", signOutError);
  return;
}
כדאי גם להוסיף קוד לטיפול בשגיאות לכל מגוון שגיאות האימות. איך מטפלים בשגיאות